
Chcesz lepiej kontrolować bezpieczeństwo danych firmy?
Załóż bezpłatne konto firmowe i sprawdź system Codenica.
System Codenica pozwala wybrać model przechowywania danych, który odpowiada sposobowi działania Twojej firmy. Wersja Cloud działa w środowisku Microsoft Azure, a bezpieczeństwo infrastruktury Cloud jest dzielone pomiędzy dostawcę usługi i organizację. Wersja On-Premise jest instalowana wewnątrz firmy, dzięki czemu baza danych, pliki, konfiguracja i dane z monitoringu pozostają w firmowej infrastrukturze. Obie wersje zapewniają kontrolę dostępu użytkowników opartą na rolach. Wersja On-Premise działa w 100% offline - bez kontaktu z serwerami Codenica i bez dostępu do Internetu.
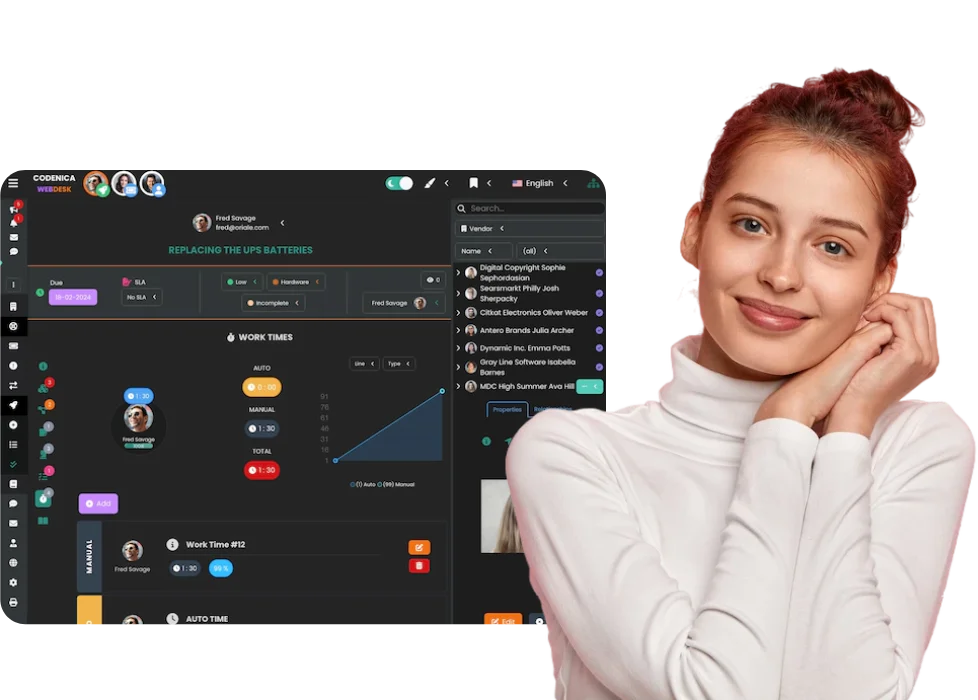

Bezpieczeństwo danych zaczyna się od świadomego wyboru modelu wdrożenia. Codenica Cloud pozwala korzystać z systemu bez utrzymywania własnego serwera, a On-Premise daje firmie pełną kontrolę nad miejscem uruchomienia aplikacji, bazą danych, plikami i komunikacją agentów.
Cloud i On-Premise różnią się miejscem uruchomienia oraz podziałem odpowiedzialności, ale w obu modelach bezpieczeństwo wymaga właściwej konfiguracji systemu, kont, sieci i dostępu do danych.
Bezpieczeństwo danych obejmuje transmisję, miejsce przechowywania oraz dostęp użytkowników. Cloud korzysta z zabezpieczeń środowiska Microsoft Azure, a On-Premise pozwala firmie samodzielnie ustalić infrastrukturę, magazyn danych i dodatkowe zabezpieczenia.
Szyfrowana komunikacja HTTPS
Komunikacja z systemem Codenica może odbywać się z użyciem szyfrowanego protokołu HTTPS. Chroni to dane przesyłane podczas pracy z aplikacją, takie jak treść zgłoszeń, dane użytkowników i załączniki. W Cloud konfiguracja odbywa się w środowisku usługi, a w On-Premise administrator firmy odpowiada za prawidłowe ustawienie i zabezpieczenie adresu aplikacji.
Dane przechowywane w wybranym środowisku
W wersji Cloud dane aplikacji są przechowywane w środowisku Microsoft Azure. W wersji On-Premise baza danych i pliki są przechowywane w lokalizacji firmy, na jej serwerze i w jej sieci. Szyfrowanie dysków, woluminów i bazy danych w instalacji On-Premise zależy od konfiguracji infrastruktury organizacji.
Pliki dostępne tylko dla uprawnionych użytkowników
Załączniki, obrazy i dokumenty nie powinny być publicznie dostępne. System Codenica udostępnia je w ramach uprawnień użytkownika i jego dostępu do repozytorium. W On-Premise pliki pozostają w lokalnym magazynie na serwerze instalacji w firmie, a administrator organizacji odpowiada za ochronę serwera, uprawnienia systemu plików i kopie zapasowe.
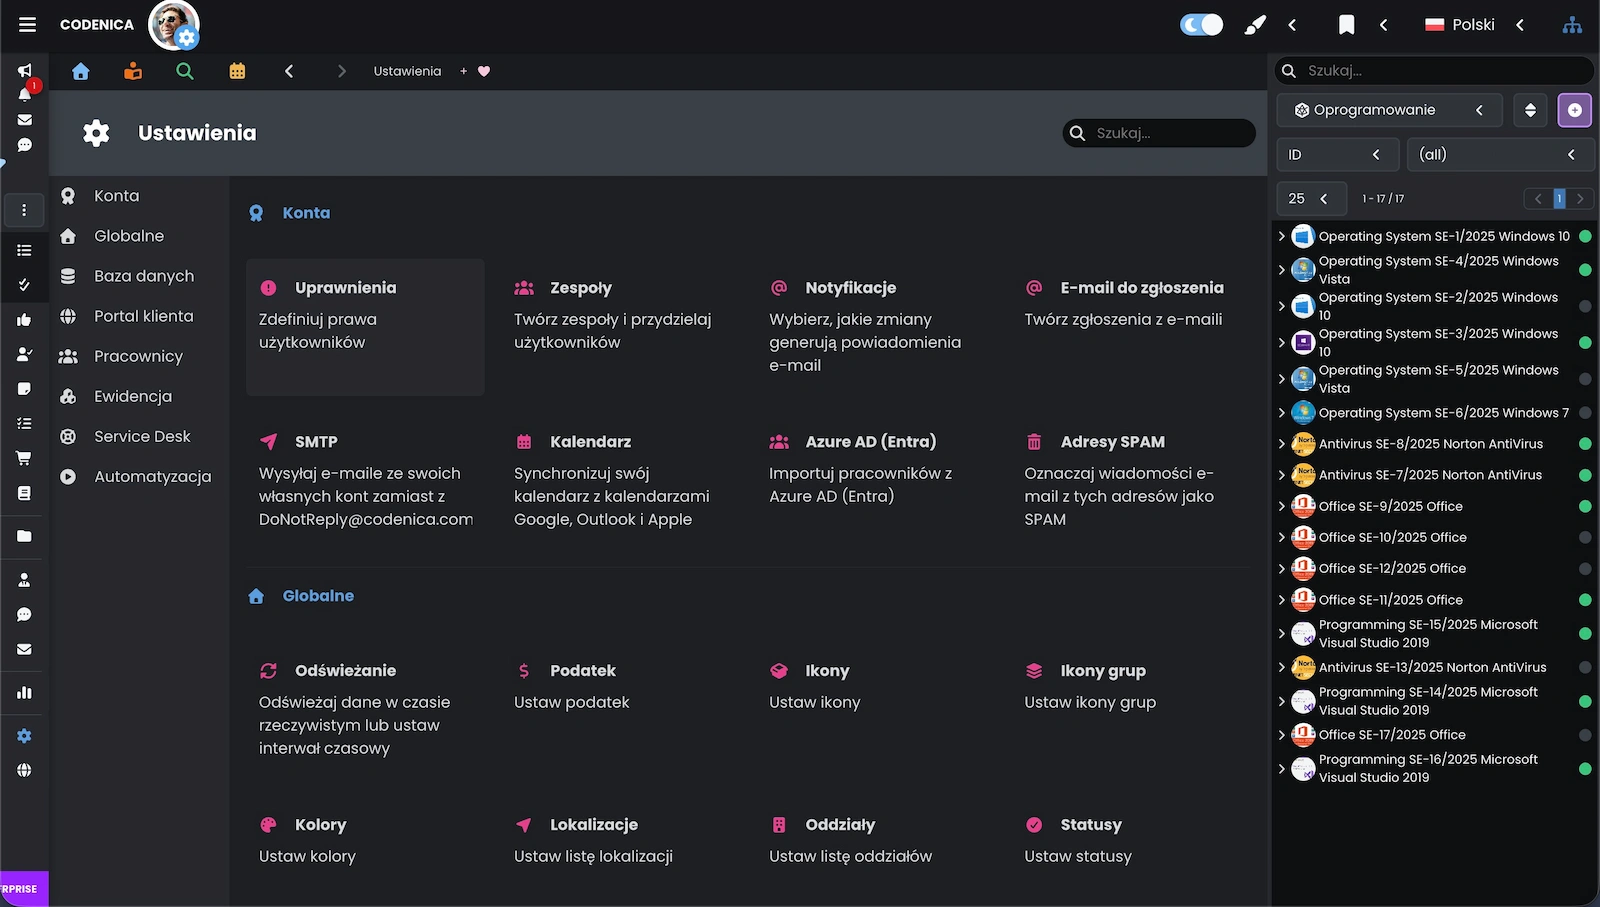
Kontrola dostępu jest ważna zarówno w usłudze Cloud, jak i w instalacji On-Premise. System Codenica pozwala definiować zakres uprawnień użytkowników tak, aby każda osoba otrzymała dostęp do funkcji i danych potrzebnych do swojej roli w organizacji.
Bezpieczeństwo danych jako wspólna odpowiedzialność
Bezpieczne działanie systemu Codenica wymaga zarówno zabezpieczeń aplikacji i infrastruktury, jak i właściwych decyzji po stronie organizacji. Cloud korzysta z infrastruktury Microsoft Azure, natomiast On-Premise działa w środowisku zarządzanym przez firmę. W obu modelach trzeba chronić konta, ustawić role, ograniczyć dostęp i stosować zasady odpowiednie do rodzaju przechowywanych danych.
Bezpieczeństwo nie kończy się na wyborze Cloud albo On-Premise. Obejmuje także codzienną konfigurację, uprawnienia, kopie zapasowe, aktualizacje i sposób pracy administratorów. Zakres odpowiedzialności jest różny w obu modelach, dlatego organizacja powinna dopasować procedury do wybranej infrastruktury.
Chcesz lepiej kontrolować bezpieczeństwo danych firmy?
Załóż bezpłatne konto firmowe i sprawdź system Codenica.
