Datensicherheit in Cloud und On-Premise

Das Codenica-System ermöglicht ein Speichermodell, das zur Arbeitsweise Ihres Unternehmens passt. Codenica Cloud läuft in Microsoft Azure, wobei die Sicherheit der Cloud-Infrastruktur zwischen Dienstanbieter und Organisation geteilt wird. Codenica On-Premise wird im Unternehmen installiert, sodass Datenbank, Dateien, Konfiguration und Monitoring-Daten in der Unternehmensinfrastruktur bleiben. Beide Versionen bieten eine rollenbasierte Zugriffskontrolle. On-Premise arbeitet zu 100 % offline, ohne Kontakt zu Codenica-Servern und ohne Internetzugang.
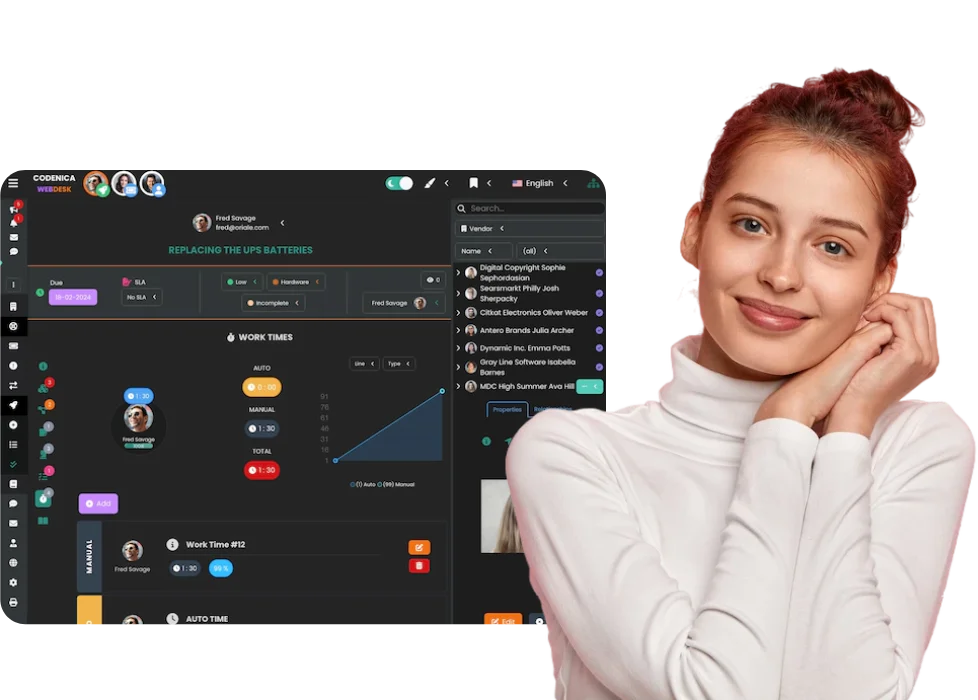
Codenica-Anwendung in Cloud und On-Premise für die sichere Speicherung von Unternehmensdaten
Available on Microsoft Marketplace

Cloud und On-Premise - Sie wählen den Speicherort Ihrer Daten

Datensicherheit beginnt mit der bewussten Wahl des Bereitstellungsmodells. Codenica Cloud ermöglicht die Nutzung des Systems ohne eigenen Serverbetrieb. On-Premise gibt Ihrem Unternehmen die vollständige Kontrolle darüber, wo die Anwendung, Datenbank, Dateien und Agentenkommunikation laufen.

On-Premise - Ihre Daten bleiben in Ihrer Infrastruktur
Bei Codenica On-Premise läuft die Codenica-Anwendung auf einem Server Ihres Unternehmens. PostgreSQL-Datenbank, Dateien, Konfiguration, Monitoring-Daten und Agentenkommunikation bleiben innerhalb Ihres Unternehmensnetzwerks. Sie legen die Anwendungsadresse, den Benutzerzugriff und den Speicherort der Daten fest. Die Installation nutzt lokalen Dateispeicher, Ihren eigenen SMTP-Server, lokale Postfächer zum Erstellen von Tickets aus E-Mails und Ihren eigenen Agenten-Endpunkt. Bei einer zu 100 % offline betriebenen Installation verlassen die Daten das Unternehmen nicht. Das System kontaktiert keine Codenica-Server und benötigt kein Internet. Ihr Unternehmen ist dann für die Sicherheit der eigenen Server, des Netzwerks, der Konten, Updates und Sicherungen verantwortlich. Cloud funktioniert anders: Anwendungsdaten werden in Microsoft Azure gespeichert, einschließlich privater Subnetze und Repositories. Die Organisation bleibt für die korrekte Konfiguration von Zugriffen, Konten und ihren Daten verantwortlich.
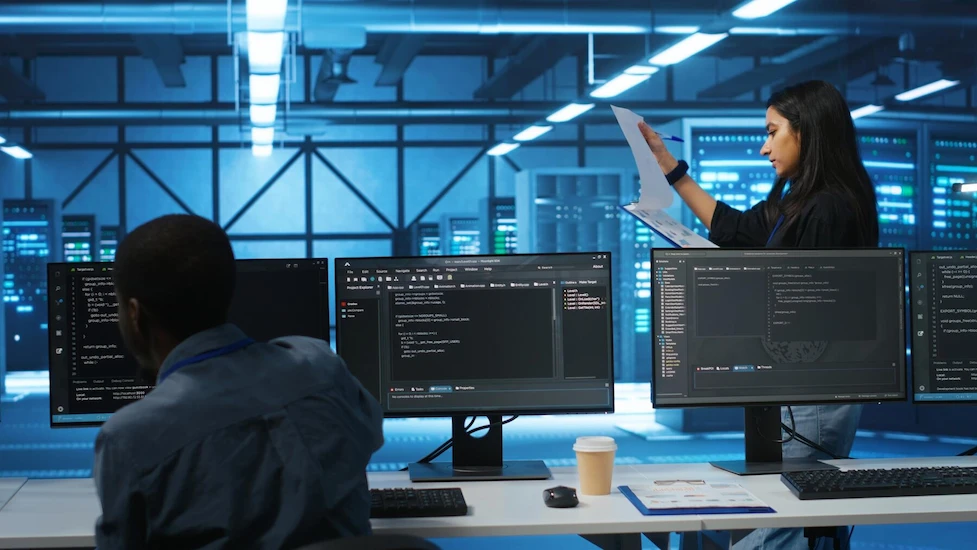
Bild eines Administrators bei der Arbeit an der Serverinfrastruktur des Unternehmens.

Zwei Bereitstellungsmodelle und gemeinsame Sicherheitsprinzipien

Cloud und On-Premise unterscheiden sich beim Betriebsort des Systems und bei der Aufteilung der Verantwortung. In beiden Modellen hängt die Sicherheit von der richtigen Konfiguration von System, Konten, Netzwerk und Datenzugriff ab.

Background-Foundation-box-1
Cloud in Microsoft Azure
Die Cloud-Version des Codenica-Systems läuft in der Microsoft-Azure-Umgebung. Der Cloud-Anbieter ist für die physische Infrastruktur und die Azure-Serviceebene verantwortlich. Die Organisation verwaltet ihre Daten, Identitäten, Konten, Konfiguration und Benutzerzugriffe selbst. Dieses Modell passt zu Unternehmen, die die Anwendung nutzen möchten, ohne einen eigenen Server zu betreiben.
Background-Foundation-box-2
On-Premise in der Unternehmensinfrastruktur
Sie installieren die On-Premise-Version auf Ihrem eigenen Server und betreiben sie unter einer von Ihnen festgelegten Adresse. PostgreSQL-Datenbank, Dateien, Konfiguration und Agentenkommunikation bleiben in der Umgebung Ihrer Organisation. Sie können 100 % Ihrer Daten im Unternehmen speichern und das System ohne Verbindung zu Codenica-Servern und ohne Internet betreiben.
Background-Foundation-box-3
Verantwortung für Daten und Zugriff
Unabhängig vom Bereitstellungsmodell ist Ihr Unternehmen für seine Daten, Konten und Zugriffsregeln verantwortlich. In der Cloud wird diese Verantwortung mit dem Azure-Infrastrukturanbieter geteilt. Bei On-Premise ist die Organisation zusätzlich für Server, Netzwerk, Updates, Sicherheitsmaßnahmen und Sicherungen verantwortlich. Das Codenica-System hilft, Zugriffe über RBAC-Rollen zu begrenzen.

Datenverschlüsselung und sichere Speicherung

Datensicherheit umfasst Übertragung, Speicherort und Benutzerzugriff. Cloud nutzt die Schutzmechanismen der Microsoft-Azure-Umgebung. On-Premise ermöglicht es dem Unternehmen, Infrastruktur, Datenspeicher und zusätzliche Sicherheitsmaßnahmen selbst festzulegen.

Verschlüsselte HTTPS-Kommunikation

Die Kommunikation mit dem Codenica-System kann über das verschlüsselte HTTPS-Protokoll erfolgen. Das schützt Daten, die während der Arbeit mit der Anwendung übertragen werden, darunter Inhalte von Anfragen, Benutzerdaten und Anhänge. In der Cloud wird diese Konfiguration in der Serviceumgebung verwaltet. Bei On-Premise ist die Administration des Unternehmens für die korrekte Konfiguration und Absicherung der Anwendungsadresse verantwortlich.

Daten in der gewählten Umgebung

In der Cloud werden Anwendungsdaten in der Microsoft-Azure-Umgebung gespeichert. Bei On-Premise werden Datenbank und Dateien an einem vom Unternehmen bestimmten Ort auf seinem Server und in seinem Netzwerk gespeichert. Die Verschlüsselung von Festplatten, Volumes und Datenbank hängt bei einer On-Premise-Installation von der Infrastrukturkonfiguration der Organisation ab.

Dateien nur für berechtigte Benutzer

Anhänge, Bilder und Dokumente sollten nicht öffentlich zugänglich sein. Das Codenica-System stellt sie gemäß den Benutzerberechtigungen und dem Zugriff auf das Repository bereit. Bei On-Premise bleiben Dateien im lokalen Speicher auf dem Server der Firmeninstallation. Die Administration der Organisation ist für den Schutz des Servers, Dateisystemberechtigungen und Sicherungen verantwortlich.

Konfiguration des Benutzerzugriffs

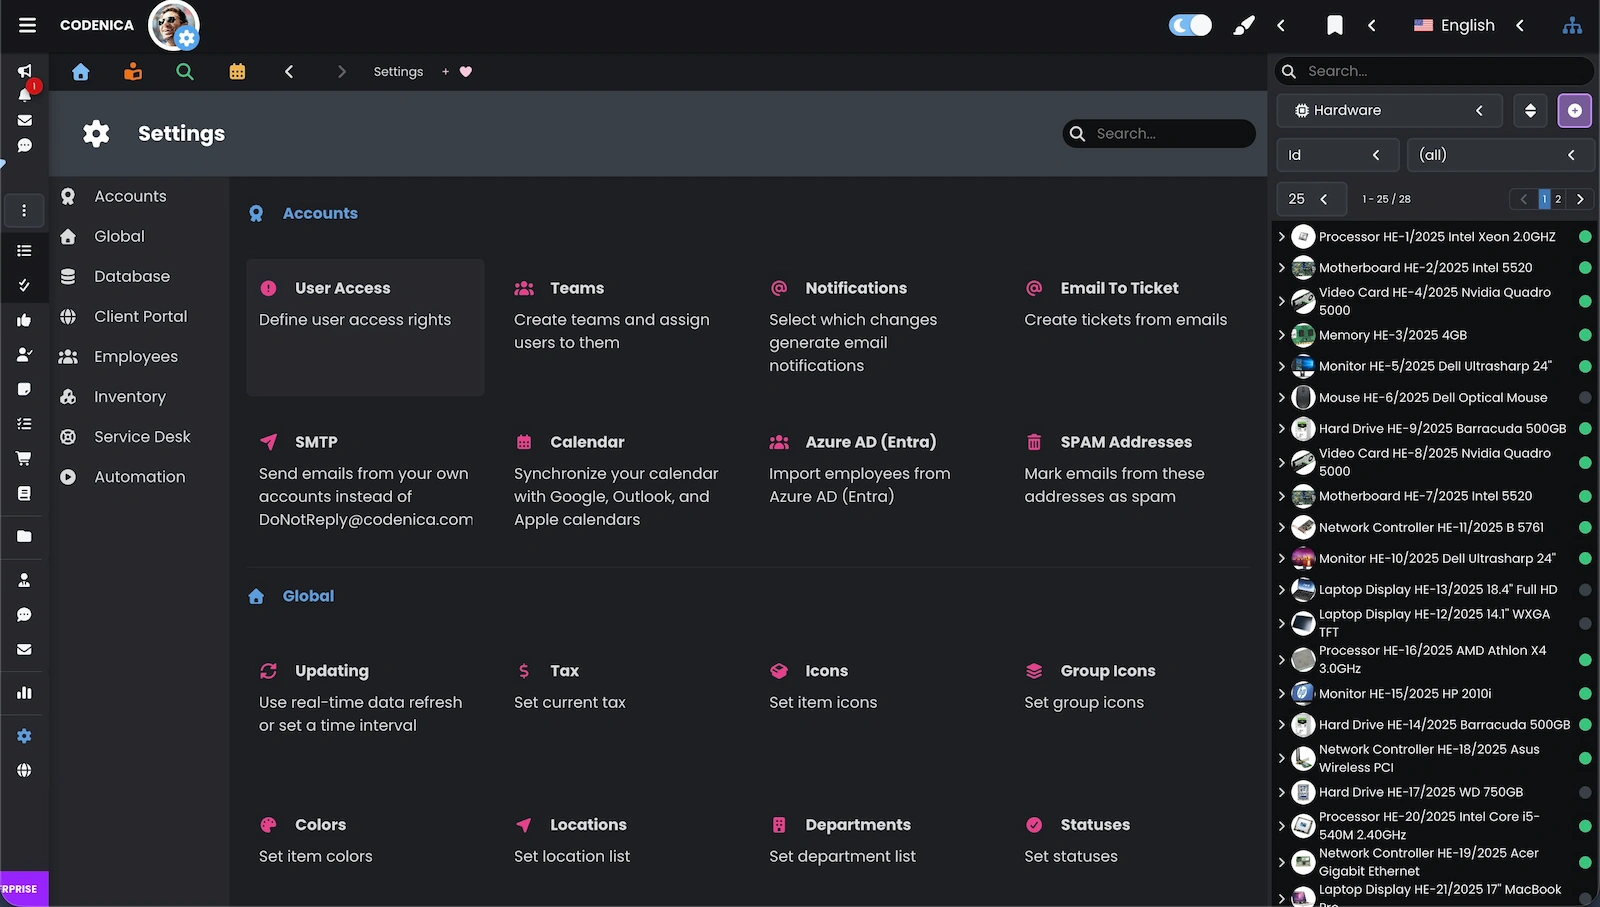
Zugriffskontrolle ist sowohl im Cloud-Service als auch in einer On-Premise-Installation wichtig. Das Codenica-System ermöglicht die Definition von Benutzerberechtigungen, sodass jede Person Zugriff auf die Funktionen und Daten erhält, die sie für ihre Rolle in der Organisation benötigt.

Rollenbasierte Zugriffskontrolle (RBAC)
Das Codenica-System verwendet rollenbasierte Zugriffskontrolle (RBAC). Eine Administration kann Berechtigungssätze zuweisen, die den Zugriff auf Module, Daten und Aktionen festlegen. In großen Organisationen hilft dies, gemeinsame Regeln über mehrere Teams und Standorte hinweg einzuhalten. On-Premise ermöglicht zusätzlich, diese Regeln mit dem eigenen Netzwerk, Konten und der Sicherheitsrichtlinie des Unternehmens zu verbinden.
Screenshot der Benutzerzugriffseinstellungen im Codenica-System.

Datensicherheit als gemeinsame Verantwortung

Der sichere Betrieb des Codenica-Systems erfordert sowohl Schutzmaßnahmen in Anwendung und Infrastruktur als auch die richtigen Entscheidungen der Organisation. Cloud nutzt die Microsoft-Azure-Infrastruktur, während On-Premise in einer vom Unternehmen verwalteten Umgebung läuft. In beiden Modellen müssen Konten geschützt, Rollen eingerichtet, Zugriffe begrenzt und Regeln passend zu den gespeicherten Daten angewendet werden.

Weitere Maßnahmen zum Schutz der Daten

Sicherheit endet nicht mit der Wahl von Cloud oder On-Premise. Sie umfasst auch die tägliche Konfiguration, Berechtigungen, Sicherungen, Updates und die Arbeitsweise der Administration. Die Verantwortung unterscheidet sich zwischen den beiden Modellen. Deshalb sollte die Organisation ihre Verfahren an die gewählte Infrastruktur anpassen.

Background-AdditionalSecurity-box-1
Sichere Infrastrukturkonfiguration
In der Cloud stellt Microsoft Azure einen Teil des Schutzes bereit. Das Unternehmen konfiguriert die Elemente, die unter seiner Kontrolle bleiben. Bei On-Premise verwaltet die Organisation die gesamte Infrastruktur. Dazu gehören Server, Netzwerk, Anwendungsadresse, administrativer Zugriff und der Schutz der Umgebung, in der das Codenica-System läuft.
Background-AdditionalSecurity-box-2
Zugriffskontrolle und Rollentrennung
RBAC-Berechtigungen legen fest, wer bestimmte Bereiche des Systems anzeigen, bearbeiten und verwalten darf. Rollen sollten der tatsächlichen Verantwortung des Benutzers entsprechen. Die Organisation sollte sie außerdem regelmäßig prüfen, damit Zugriffe ehemaliger Mitarbeitender oder veränderter Teams angemessen eingeschränkt werden.
Background-AdditionalSecurity-box-3
Sicherungen und Datenwiederherstellung
Der Sicherungsplan sollte der Bedeutung der Daten und den Anforderungen des Unternehmens entsprechen. In der Cloud richtet sich die Verantwortung nach dem Servicemodell und den Vereinbarungen zur Umgebung. Bei On-Premise legt die Organisation selbst Sicherungshäufigkeit, Speicherort, Wiederherstellungstests und das Verfahren für die Rückkehr zum Betrieb nach einem Ausfall fest.
Background-AdditionalSecurity-box-4
Updates und bewusste Administration
Sicherheit erfordert ein aktuelles System, kontrollierte Änderungen und einen bewussten Umgang mit Zugriffsrechten. In der Cloud hält der Anbieter den Service aktuell, während das Unternehmen für seine Konfiguration verantwortlich bleibt. Bei On-Premise plant und führt die Administration der Organisation Updates durch, schützt die lokale Umgebung und kontrolliert, welche Integrationen aktiviert sind.
Background-e70122f7-057c-4895-acf9-2dbdd05af2ee

Möchten Sie die Datensicherheit Ihres Unternehmens besser kontrollieren?

Erstellen Sie ein kostenloses Unternehmenskonto und prüfen Sie das Codenica-System in der Praxis.
Codenica anim-security
}