Sécurité des données dans le Cloud et On-Premise

Le système Codenica vous permet de choisir le modèle de stockage adapté au fonctionnement de votre entreprise. Codenica Cloud fonctionne dans Microsoft Azure, où la sécurité de l'infrastructure Cloud est partagée entre le fournisseur du service et l'organisation. Codenica On-Premise est installée dans votre entreprise, afin que la base de données, les fichiers, la configuration et les données de supervision restent dans votre infrastructure. Les deux versions proposent un contrôle des accès utilisateurs basé sur les rôles. On-Premise fonctionne 100 % hors ligne, sans contact avec les serveurs Codenica et sans accès à Internet.
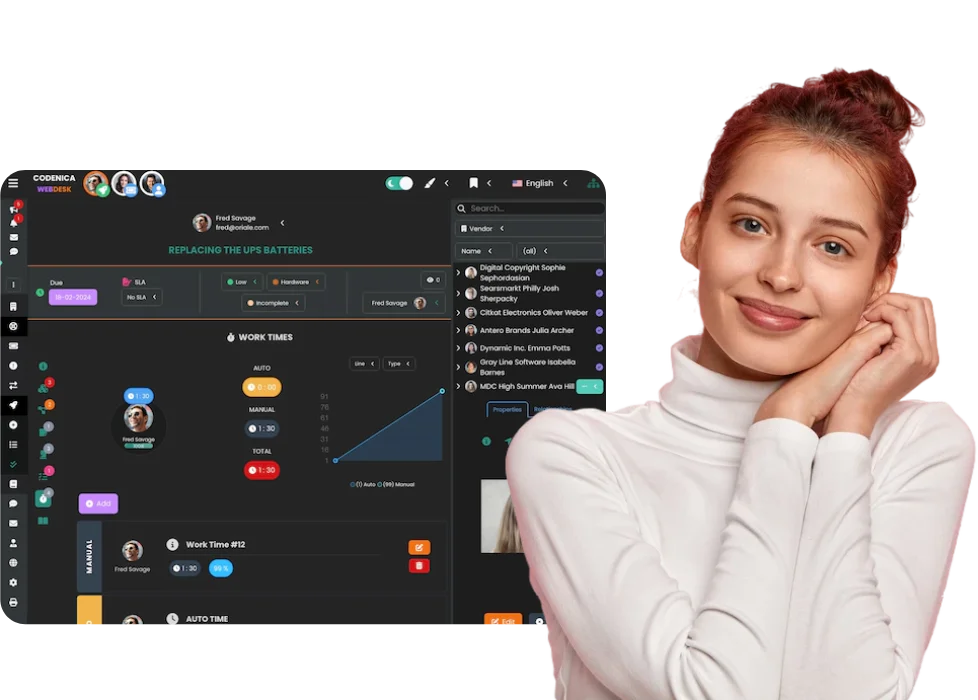
Application Codenica Cloud et On-Premise pour conserver les données de l'entreprise en sécurité
Available on Microsoft Marketplace

Cloud et On-Premise - vous choisissez où sont conservées les données

La sécurité des données commence par un choix de déploiement réfléchi. Codenica Cloud permet d'utiliser le système sans maintenir son propre serveur, tandis que On-Premise donne à l'entreprise un contrôle complet sur l'emplacement de l'application, de la base de données, des fichiers et de la communication avec les agents.

On-Premise - vos données restent dans votre infrastructure
Avec Codenica On-Premise, l'application Codenica fonctionne sur un serveur appartenant à votre entreprise. La base PostgreSQL, les fichiers, la configuration, les données de supervision et la communication avec les agents restent dans votre réseau d'entreprise. Vous définissez l'adresse de l'application, le mode d'accès des utilisateurs et le lieu de stockage des données. L'installation utilise un stockage local de fichiers, votre propre serveur SMTP, des boîtes mail locales pour créer des tickets à partir des e-mails et votre propre endpoint pour les agents. Avec une configuration 100 % hors ligne, les données ne quittent pas l'entreprise. Le système ne contacte pas les serveurs Codenica et n'a pas besoin d'Internet. Votre entreprise est alors responsable de la sécurité de ses serveurs, de son réseau, de ses comptes, des mises à jour et des sauvegardes. Cloud fonctionne différemment : les données de l'application sont stockées dans Microsoft Azure, notamment dans des sous-réseaux et des référentiels privés, tandis que l'organisation reste responsable de la bonne configuration des accès, des comptes et de ses données.
Image montrant un administrateur travaillant sur l'infrastructure serveur de l'entreprise.

Deux modèles de déploiement et des principes de sécurité communs

Cloud et On-Premise se distinguent par le lieu de fonctionnement du système et par la répartition des responsabilités. Dans les deux modèles, la sécurité dépend de la configuration correcte du système, des comptes, du réseau et des accès aux données.

Background-Foundation-box-1
Cloud dans Microsoft Azure
La version Cloud du système Codenica fonctionne dans l'environnement Microsoft Azure. Le fournisseur Cloud est responsable de l'infrastructure physique et de la couche de services Azure. L'organisation gère ses données, identités, comptes, configuration et accès utilisateurs. Ce modèle convient aux entreprises qui veulent utiliser l'application sans maintenir leur propre serveur.
Background-Foundation-box-2
On-Premise dans l'infrastructure de l'entreprise
Vous installez la version On-Premise sur votre propre serveur et l'exécutez à l'adresse que vous avez choisie. La base PostgreSQL, les fichiers, la configuration et la communication avec les agents restent dans l'environnement de votre organisation. Vous pouvez conserver 100 % de vos données dans l'entreprise et faire fonctionner le système sans connexion aux serveurs Codenica ni à Internet.
Background-Foundation-box-3
Responsabilité des données et des accès
Quel que soit le modèle de déploiement, votre entreprise est responsable de ses données, de ses comptes et de ses règles d'accès. Dans le Cloud, cette responsabilité est partagée avec le fournisseur de l'infrastructure Azure. Avec On-Premise, l'organisation est également responsable du serveur, du réseau, des mises à jour, des mesures de sécurité et des sauvegardes. Le système Codenica aide à limiter les accès grâce aux rôles RBAC.

Chiffrement des données et stockage sécurisé

La sécurité des données couvre la transmission, le lieu de stockage et les accès utilisateurs. Cloud utilise les protections de l'environnement Microsoft Azure, tandis que On-Premise permet à l'entreprise de définir elle-même son infrastructure, son stockage de données et ses mesures de sécurité complémentaires.

Communication HTTPS chiffrée

La communication avec le système Codenica peut utiliser le protocole HTTPS chiffré. Cela protège les données transmises pendant l'utilisation de l'application, notamment le contenu des demandes, les données utilisateurs et les pièces jointes. Dans le Cloud, cette configuration est gérée dans l'environnement du service. Avec On-Premise, l'administrateur de l'entreprise est responsable de la configuration et de la protection de l'adresse de l'application.

Données conservées dans l'environnement choisi

Dans le Cloud, les données de l'application sont conservées dans l'environnement Microsoft Azure. Avec On-Premise, la base de données et les fichiers sont stockés à l'emplacement choisi par l'entreprise, sur son serveur et dans son réseau. Le chiffrement des disques, volumes et bases de données d'une installation On-Premise dépend de la configuration de l'infrastructure de l'organisation.

Fichiers accessibles uniquement aux utilisateurs autorisés

Les pièces jointes, images et documents ne doivent pas être accessibles publiquement. Le système Codenica les met à disposition selon les permissions de l'utilisateur et son accès au référentiel. Avec On-Premise, les fichiers restent dans le stockage local du serveur de l'installation de l'entreprise. L'administrateur de l'organisation est responsable de la protection du serveur, des permissions du système de fichiers et des sauvegardes.

Configuration des accès utilisateurs

Le contrôle des accès est important dans le service Cloud comme dans une installation On-Premise. Le système Codenica permet de définir les permissions des utilisateurs afin que chacun accède aux fonctions et aux données nécessaires à son rôle dans l'organisation.

Contrôle d'accès basé sur les rôles (RBAC)
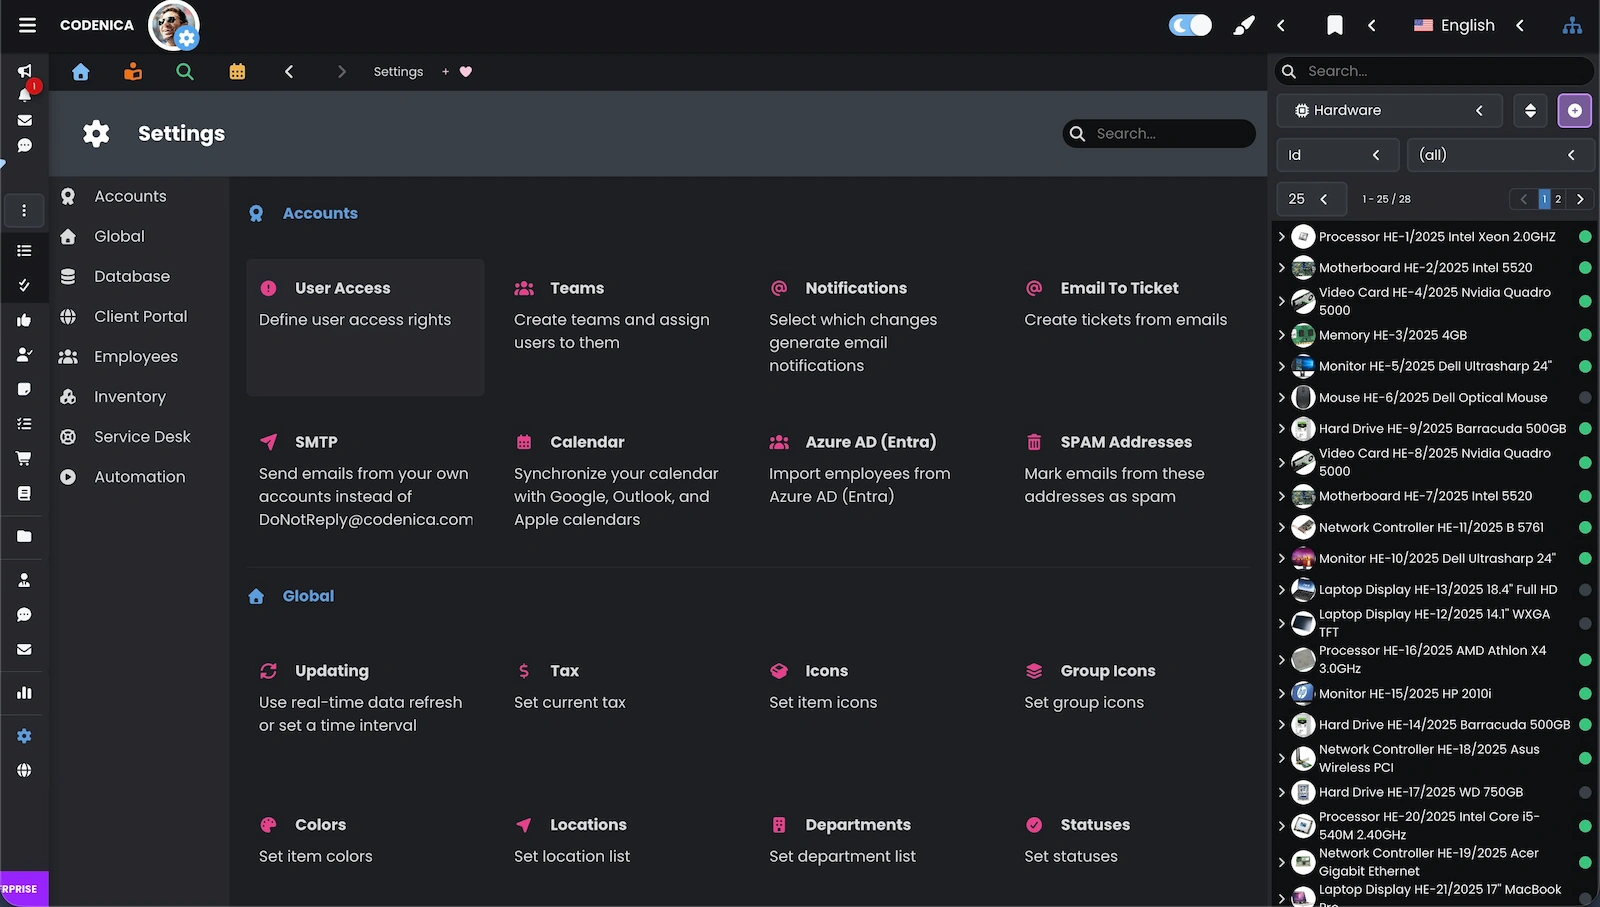
Le système Codenica utilise un contrôle d'accès basé sur les rôles (RBAC). L'administrateur peut attribuer des ensembles de permissions qui définissent l'accès aux modules, aux données et aux opérations. Dans une grande organisation, cela aide à appliquer des règles communes à plusieurs équipes et sites. On-Premise permet en plus de relier ces règles au réseau, aux comptes et à la politique de sécurité de l'entreprise.
Capture d'écran montrant les paramètres d'accès utilisateurs dans le système Codenica.

La sécurité des données comme responsabilité partagée

Le fonctionnement sécurisé du système Codenica nécessite à la fois des protections dans l'application et l'infrastructure, ainsi que des décisions adaptées de la part de l'organisation. Cloud utilise l'infrastructure Microsoft Azure, tandis que On-Premise fonctionne dans un environnement géré par l'entreprise. Dans les deux modèles, l'organisation doit protéger les comptes, définir les rôles, limiter les accès et appliquer des règles adaptées au type de données conservées.

Mesures complémentaires de protection des données

La sécurité ne s'arrête pas au choix entre Cloud et On-Premise. Elle comprend également la configuration quotidienne, les permissions, les sauvegardes, les mises à jour et la manière dont travaillent les administrateurs. Les responsabilités diffèrent entre les deux modèles. L'organisation doit donc adapter ses procédures à l'infrastructure choisie.

Background-AdditionalSecurity-box-1
Configuration sécurisée de l'infrastructure
Dans le Cloud, Microsoft Azure fournit une partie des protections, tandis que l'entreprise configure les éléments qui restent sous son contrôle. Avec On-Premise, l'organisation gère toute l'infrastructure. Cela comprend le serveur, le réseau, l'adresse de l'application, l'accès administratif et la protection de l'environnement dans lequel fonctionne le système Codenica.
Background-AdditionalSecurity-box-2
Contrôle des accès et séparation des rôles
Les permissions RBAC définissent qui peut consulter, modifier et gérer les différents domaines du système. Les rôles doivent correspondre aux responsabilités réelles de l'utilisateur. L'organisation doit aussi les vérifier régulièrement afin de limiter correctement les accès des anciens employés et des équipes dont les responsabilités ont changé.
Background-AdditionalSecurity-box-3
Sauvegardes et récupération des données
Le plan de sauvegarde doit correspondre à l'importance des données et aux exigences de l'entreprise. Dans le Cloud, les responsabilités dépendent du modèle de service et des dispositions prévues pour l'environnement. Avec On-Premise, l'organisation définit elle-même la fréquence des sauvegardes, leur emplacement, les tests de restauration et la procédure de reprise après une panne.
Background-AdditionalSecurity-box-4
Mises à jour et administration responsable
La sécurité exige un système à jour, des changements contrôlés et une gestion réfléchie des accès. Dans le Cloud, le fournisseur maintient le service, tandis que l'entreprise reste responsable de sa configuration. Avec On-Premise, l'administrateur de l'organisation planifie et réalise les mises à jour, sécurise l'environnement local et contrôle les intégrations activées.
Background-5353bc16-4d3f-427f-98c7-ba5345b6338d

Vous voulez mieux contrôler la sécurité des données de votre entreprise ?

Créez un compte entreprise gratuit et découvrez le système Codenica en pratique.
Codenica anim-security
}