Seguridad de datos en Cloud y On-Premise

El programa Codenica le permite elegir el modelo de almacenamiento que mejor encaja con la forma de trabajar de su empresa. Codenica Cloud funciona sobre Microsoft Azure, donde la seguridad de la infraestructura Cloud se basa en una responsabilidad compartida entre el proveedor y la organización. Codenica On-Premise se instala dentro de la empresa, para que la base de datos, los archivos, la configuración y los datos de supervisión permanezcan en su propia infraestructura. Las dos versiones ofrecen control de acceso de los usuarios basado en roles. On-Premise puede funcionar al 100 % sin conexión, sin comunicarse con los servidores de Codenica y sin Internet.
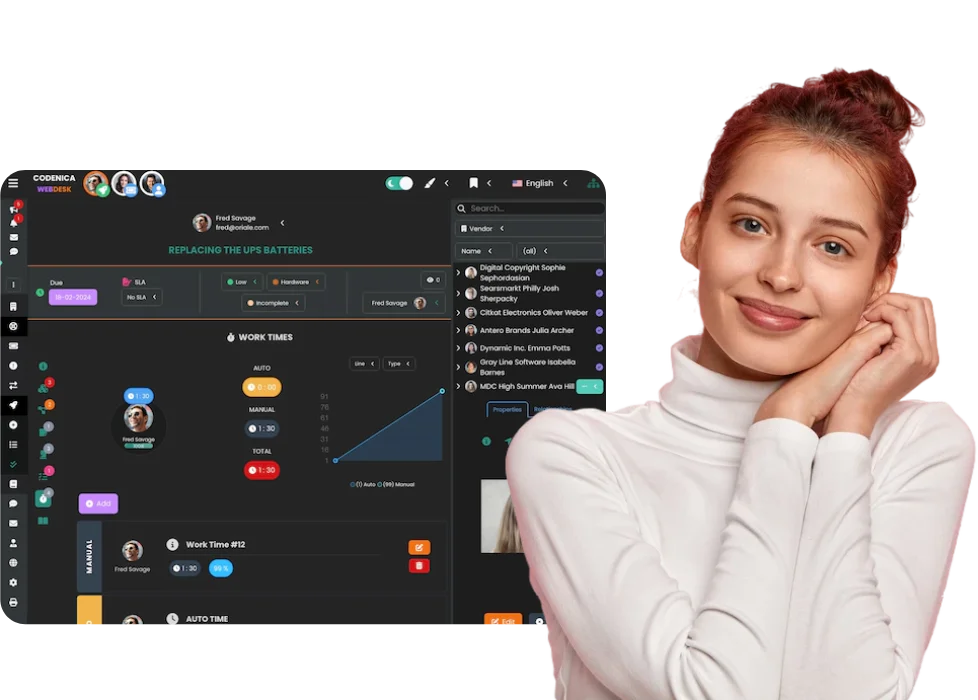
Aplicación Codenica Cloud y On-Premise para almacenar los datos de la empresa de forma segura
Available on Microsoft Marketplace

Cloud y On-Premise: usted elige dónde se guardan los datos

La seguridad de los datos empieza por elegir conscientemente el modelo de despliegue. Codenica Cloud permite utilizar el sistema sin mantener un servidor propio, mientras que On-Premise ofrece a la empresa un control completo sobre la ubicación de la aplicación, la base de datos, los archivos y la comunicación con los agentes.

On-Premise: los datos permanecen en su infraestructura
Con Codenica On-Premise, la aplicación Codenica funciona en un servidor perteneciente a su empresa. La base de datos PostgreSQL, los archivos, la configuración, los datos de supervisión y la comunicación con los agentes permanecen dentro de la red de la empresa. Usted define la dirección de la aplicación, la forma en que acceden los usuarios y el lugar donde se guardan los datos. La instalación utiliza un almacenamiento local para los archivos, su propio servidor SMTP, buzones locales para crear tickets a partir de correos electrónicos y su propio endpoint para los agentes. Con una configuración 100 % sin conexión, los datos no salen de la empresa. El sistema no se comunica con los servidores de Codenica y no necesita Internet. En ese caso, la empresa es responsable de proteger sus servidores, su red y sus cuentas, así como de gestionar las actualizaciones y las copias de seguridad. Cloud funciona de otra manera: los datos de la aplicación se almacenan en Microsoft Azure, incluidas subredes y repositorios privados, mientras que la organización sigue siendo responsable de configurar correctamente los accesos, las cuentas y sus datos.
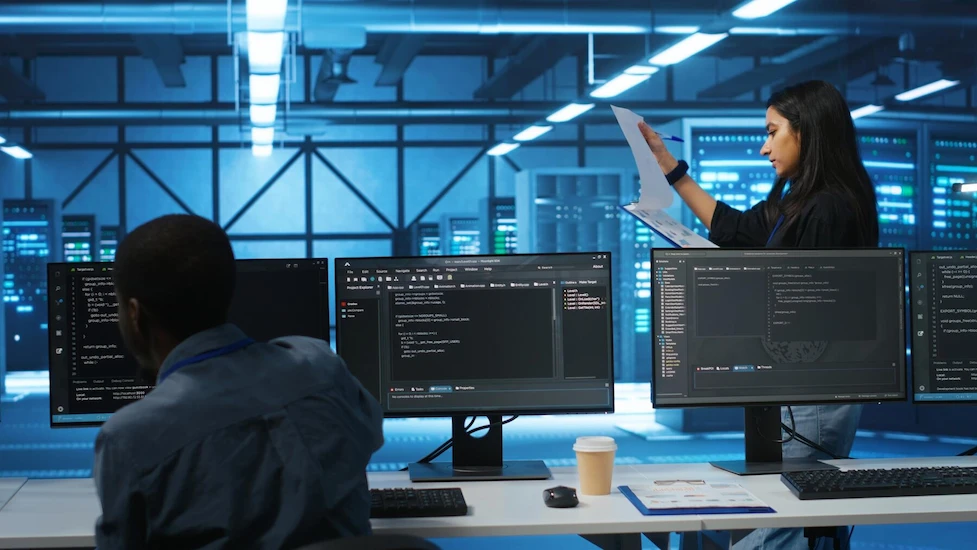
Imagen de un administrador trabajando con la infraestructura de servidores de la empresa.

Dos modelos de despliegue y unos mismos principios de seguridad

Cloud y On-Premise se diferencian por el lugar donde funciona el sistema y por la distribución de responsabilidades. En ambos modelos, la seguridad depende de configurar correctamente el sistema, las cuentas, la red y los accesos a los datos.

Background-Foundation-box-1
Cloud sobre Microsoft Azure
La versión Cloud del sistema Codenica funciona en el entorno de Microsoft Azure. El proveedor Cloud protege la infraestructura física y la capa de servicios de Azure. La organización gestiona sus datos, identidades, cuentas, configuración y accesos de los usuarios. Este modelo es adecuado para las empresas que quieren utilizar la aplicación sin mantener su propio servidor.
Background-Foundation-box-2
On-Premise dentro de la infraestructura de la empresa
Instale la versión On-Premise en su propio servidor y ejecútela en la dirección que haya elegido. La base de datos PostgreSQL, los archivos, la configuración y la comunicación con los agentes permanecen en el entorno de su organización. Puede conservar el 100 % de los datos dentro de la empresa y hacer funcionar el sistema sin conectarse a los servidores de Codenica ni a Internet.
Background-Foundation-box-3
Responsabilidad sobre los datos y los accesos
Independientemente del modelo de despliegue, su empresa es responsable de sus datos, sus cuentas y sus reglas de acceso. En Cloud, esta responsabilidad se comparte con el proveedor de la infraestructura Azure. Con On-Premise, la organización también se encarga del servidor, la red, las actualizaciones, las medidas de seguridad y las copias de seguridad. El sistema Codenica ayuda a limitar los accesos mediante roles RBAC.

Cifrado de los datos y almacenamiento seguro

La seguridad de los datos incluye la transmisión, el lugar de almacenamiento y los accesos de los usuarios. Cloud utiliza las protecciones del entorno de Microsoft Azure, mientras que On-Premise permite a la empresa definir su propia infraestructura, el almacenamiento de los datos y las medidas de seguridad adicionales.

Comunicación HTTPS cifrada

La comunicación con el sistema Codenica puede utilizar el protocolo HTTPS cifrado. Esto protege los datos transmitidos mientras se utiliza la aplicación, incluido el contenido de las solicitudes, los datos de los usuarios y los archivos adjuntos. En Cloud, esta configuración se gestiona dentro del entorno del servicio. En On-Premise, el administrador de la empresa es responsable de configurar y proteger la dirección de la aplicación.

Datos almacenados en el entorno elegido

En Cloud, los datos de la aplicación se almacenan en el entorno de Microsoft Azure. En On-Premise, la empresa elige dónde guardar la base de datos y los archivos, en su propio servidor y dentro de su red. El cifrado de los discos, volúmenes y bases de datos de una instalación On-Premise depende de la configuración de la infraestructura de la organización.

Archivos accesibles solo para usuarios autorizados

Los archivos adjuntos, las imágenes y los documentos no deben estar disponibles públicamente. El sistema Codenica los muestra según los permisos del usuario y su acceso al repositorio. En On-Premise, los archivos permanecen en el almacenamiento local del servidor donde está instalada la aplicación dentro de la empresa. La organización es responsable de proteger el servidor, los permisos del sistema de archivos y las copias de seguridad.

Configuración de los accesos de los usuarios

El control de los accesos es importante tanto en el servicio Cloud como en una instalación On-Premise. El sistema Codenica permite definir los permisos de los usuarios para que cada persona pueda acceder a las funciones y los datos que necesita según su papel en la organización.

Control de acceso basado en roles (RBAC)
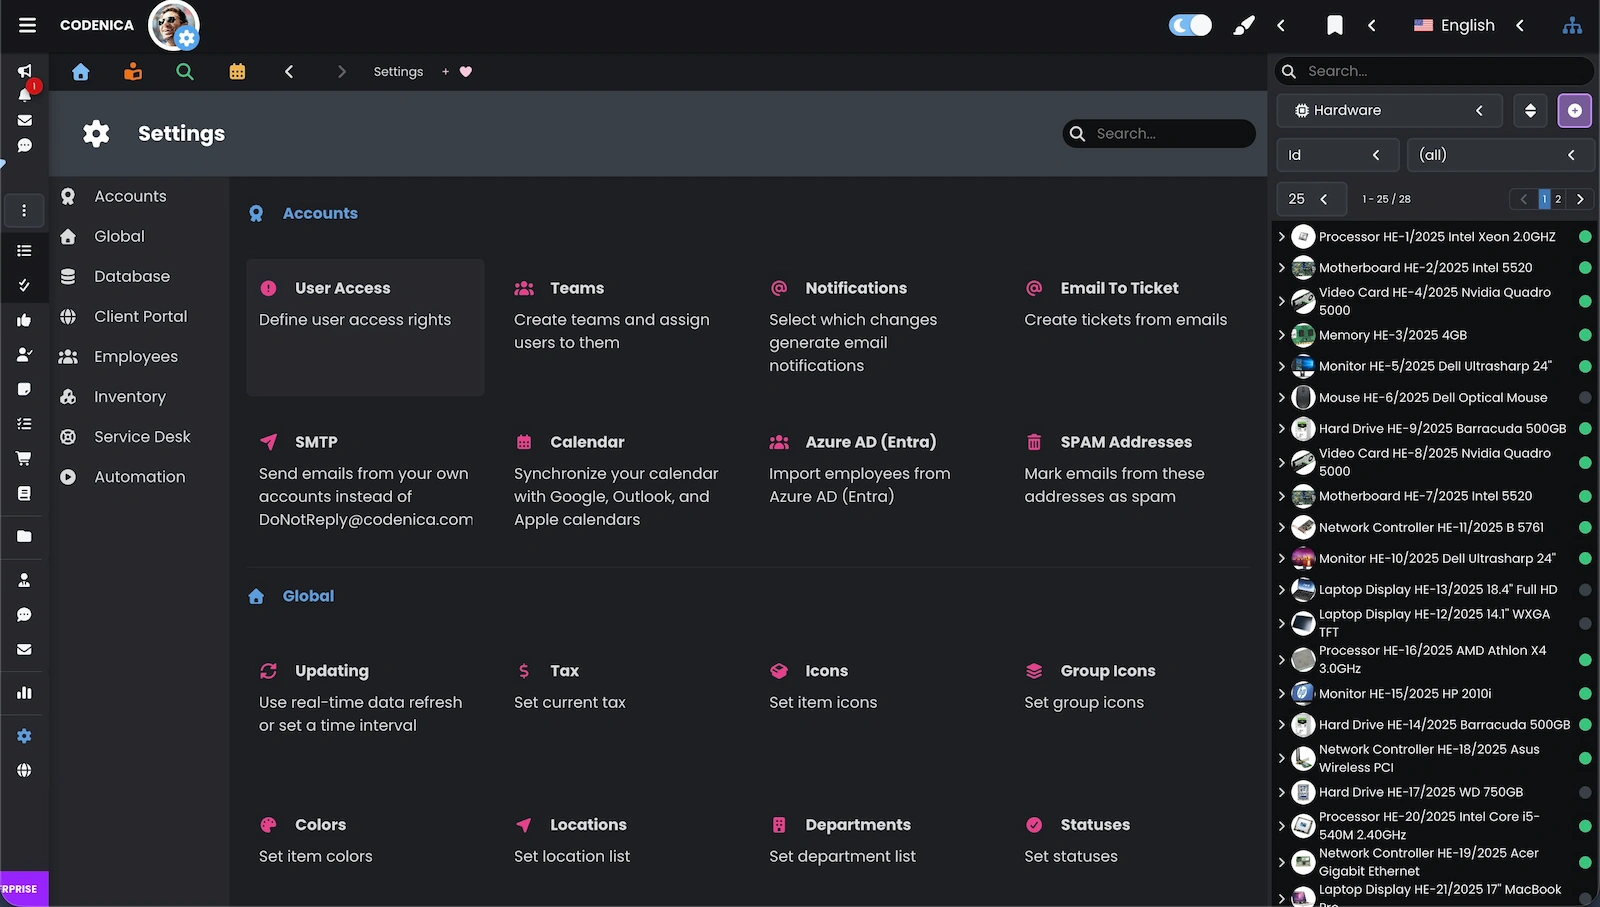
El sistema Codenica utiliza un control de acceso basado en roles (RBAC). El administrador puede asignar conjuntos de permisos que determinan el acceso a los módulos, los datos y las operaciones. En una organización grande, esto ayuda a aplicar reglas comunes a varios equipos y centros de trabajo. On-Premise permite además relacionar estas reglas con la red, las cuentas y la política de seguridad de la empresa.
Captura de pantalla de la configuración de los accesos de los usuarios en el sistema Codenica.

La seguridad de los datos como responsabilidad compartida

El uso seguro del software Codenica requiere protecciones en la aplicación y en la infraestructura, además de decisiones adecuadas por parte de la organización. Cloud utiliza la infraestructura de Microsoft Azure, mientras que On-Premise funciona en un entorno administrado por la empresa. En ambos modelos, la organización debe proteger las cuentas, definir los roles, limitar los accesos y aplicar reglas adecuadas al tipo de datos que almacena.

Medidas adicionales para proteger los datos

La seguridad no termina con la elección entre Cloud y On-Premise. También incluye la configuración diaria, los permisos, las copias de seguridad, las actualizaciones y la forma en que trabajan los administradores. Las responsabilidades cambian según el modelo elegido, por lo que la organización debe adaptar sus procedimientos a la infraestructura utilizada.

Background-AdditionalSecurity-box-1
Configuración segura de la infraestructura
En Cloud, Microsoft Azure proporciona parte de las protecciones, mientras que la empresa configura los elementos que siguen bajo su control. En On-Premise, la organización administra toda la infraestructura. Esto incluye el servidor, la red, la dirección de la aplicación, el acceso administrativo y la protección del entorno donde funciona el sistema Codenica.
Background-AdditionalSecurity-box-2
Control de accesos y separación de roles
Los permisos RBAC determinan quién puede consultar, modificar y administrar las distintas áreas del sistema. Los roles deben corresponder a las responsabilidades reales de cada usuario. La organización también debe revisarlos periódicamente para limitar correctamente los accesos de las personas que ya no trabajan en la empresa y de los equipos cuyas funciones han cambiado.
Background-AdditionalSecurity-box-3
Copias de seguridad y recuperación de datos
El plan de copias de seguridad debe corresponder a la importancia de los datos y a las necesidades de la empresa. En Cloud, las responsabilidades dependen del modelo de servicio y de las condiciones previstas para el entorno. En On-Premise, la organización define la frecuencia de las copias, su ubicación, las pruebas de restauración y el procedimiento de recuperación después de un fallo.
Background-AdditionalSecurity-box-4
Actualizaciones y administración responsable
La seguridad requiere mantener el sistema actualizado, controlar los cambios y gestionar los accesos de forma responsable. En Cloud, el proveedor mantiene el servicio, mientras que la empresa sigue siendo responsable de su configuración. En On-Premise, el administrador de la organización planifica y realiza las actualizaciones, protege el entorno local y controla las integraciones activadas.
Background-39726bba-7c51-4bea-9fda-0a1edcd25112

¿Quiere tener un mayor control sobre la seguridad de los datos de su empresa?

Cree una cuenta empresarial gratuita y conozca el sistema Codenica en la práctica.
Codenica anim-security
}